Mes Projets
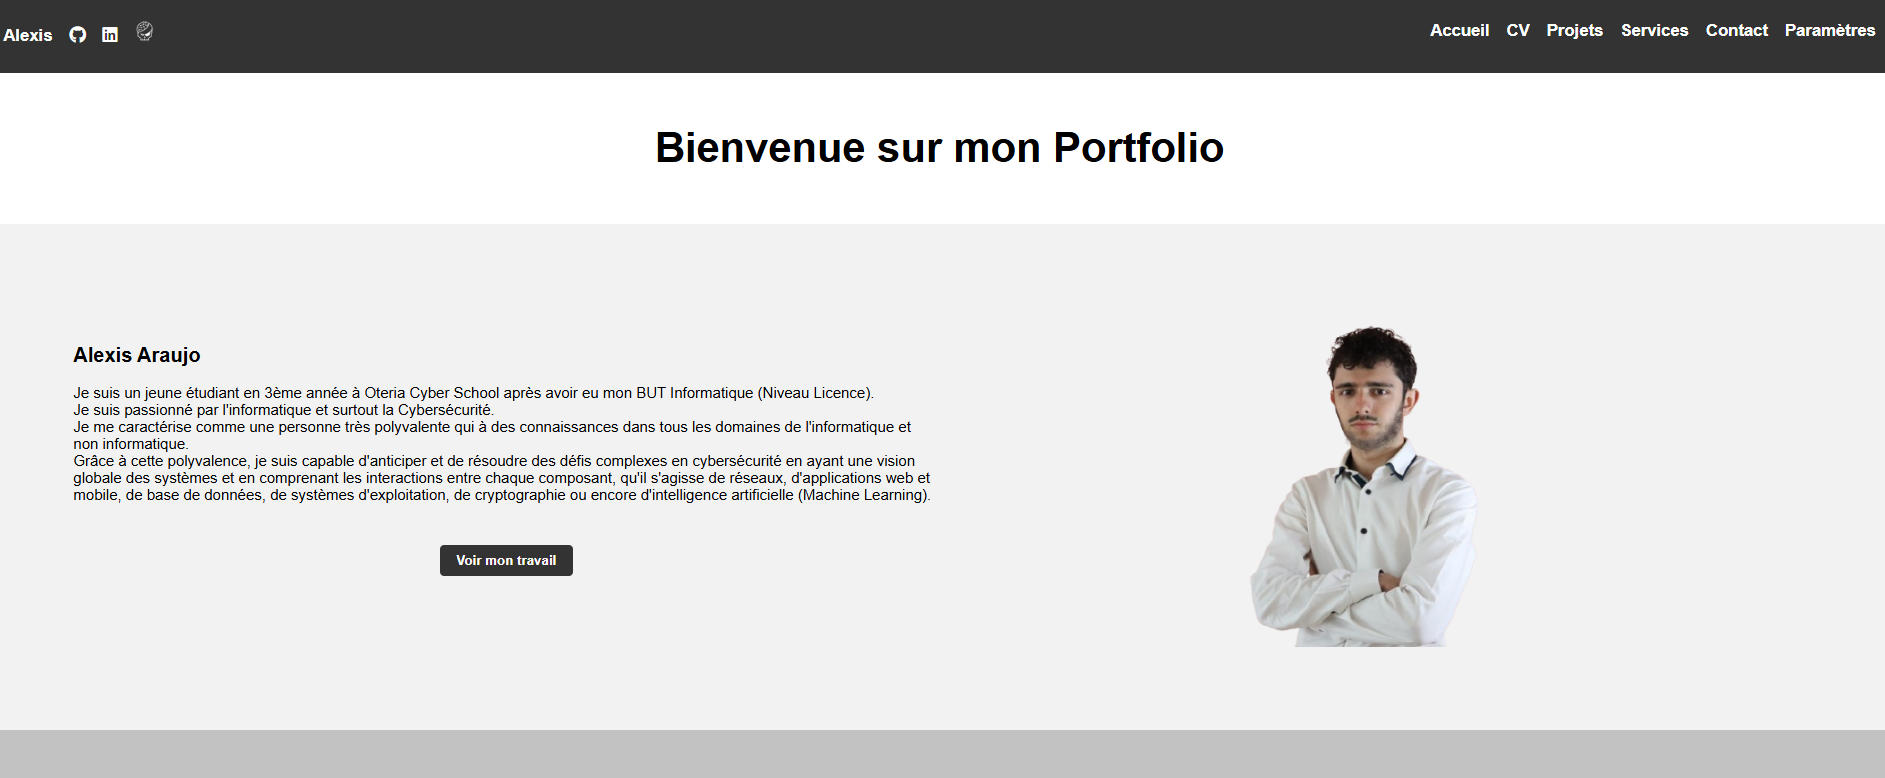
✨ Projet Portfolio
Le voici !!! Un Portfolio créé de A à Z par moi où je me présente.
Dans le cadre d'un projet personnel, j'ai voulu mettre en avant mes compétences sur un site web réalisé par moi de A à Z.
👨💻 Rôle : Moi et l'unique
⏳ Durée : 1 an - projet individuel
🖥️ Environnement : Développement en local 🏠, Transfert de fichier 📂, Xampp (Apache) 🔧
✅ Tâches :
⚙️ Technologies utilisées :


🔧 Outils utilisés :


📈 Résultat : Vous pouvez retrouver le site ici .
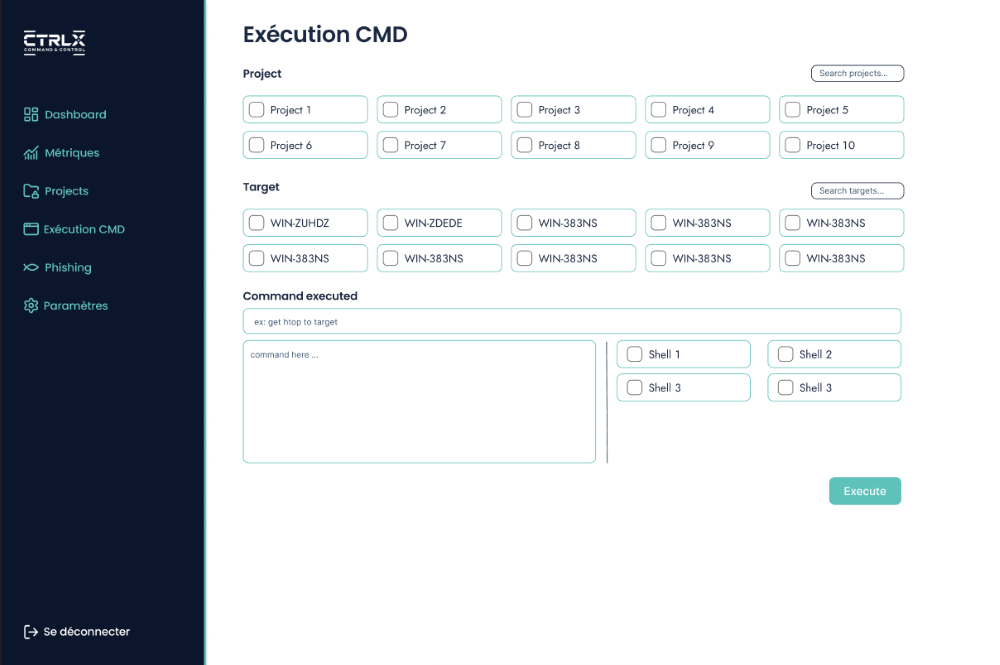
🕹️ Projet Command And Control (Ctrlx)
Dans le cadre d'un projet éducatif, mon groupe et moi avons développé un système de commande et de contrôle (C2) pour piloter des machines infectées par nos propres malwares.
👨💻 Rôle : Chef de projet & Développeur Interface C2
⏳ Durée : 6 mois - 4 personnes
🖥️ Environnement : Développement interface C2 en local 🏠, Développement Malware en local 🦠, Infection avec malware de machine VM 💥
✅ Tâches :
- Coordination de projet et suivi des livrables (Gantt, réunions, communication inter-équipes)
- Contribution aux documents techniques (spécifications, diagrammes, rapport de tests)
- Développement front-end de l'interface C2 (pages, formulaires, effets visuels)
- Participation au back-end avec FastAPI
- Débogage de l'interface et des scripts
- Conception base de données
- Développement de scripts PHP (dropper, ...)
- Création d'un mini projet C2 pour le test
⚙️ Technologies utilisées :


🔧 Outils utilisés :


🧠 Fonctionnalités clés :
- Dashboard C2 avec statistiques
- Gestion de projets et de campagnes d'infection
- Ajout de malwares et tâches personnalisées via l'interface
- Simulation d'attaques par phishing
- Système de logging et de visualisation des données récupérées
- Commande centralisée pour contrôler les victimes (keylogger, capture écran, etc.)
🏗️ Architecture logicielle : Interface conçue selon l'architecture MVC.
🔮 Perspectives : Intégration d'alertes en temps réel, enrichissement de la bibliothèque de malwares, amélioration de la sécurité (authentification multifactorielle), diversifier le scénario du phishing.
🧪 Tests & Validation : Vérification complète de l'UI, des logs, des interactions C2 <-> Malware, tests graphiques (affichage, navigation), et tests fonctionnels (envoi de commandes, réception des données, validation de payloads).
⚖️ Cadre légal & éthique : Projet réalisé dans un environnement isolé (VM), en accord avec les articles du Code pénal (323-1, 323-3-1), respect du RGPD, aucun usage malveillant ou diffusion hors cadre pédagogique.
🎓 Ce que j'ai appris : Gestion de projet technique, collaboration interdisciplinaire, communication C2<->malware, comportement d'un malware, ....
📈 Résultat : Plateforme C2 fonctionnelle avec web UI, malwares interconnectés et modules de collecte. Projet finalisé dans les temps avec la majorité des objectifs atteints.

🔓 Projet Pentest Web
Réalisation d'un audit de sécurité en boîte noire d'une application web bancaire. Identification de vulnérabilités (RCE, SQLi, XSS, LFI, JWT, etc), exploitation et preuves de concept, scoring CVSS, rapport professionnel avec recommandations.
👨💻 Rôle : Auditeur Web (Pentester Web)
⏳ Durée : 1 mois - 3 personnes
🖥️ Environnement : Application bancaire virtuelle, environnement isolé de test, audit en boîte noire
✅ Tâches :
- Reconnaissance passive et cartographie de l'application
- Scan de vulnérabilités automatisé et manuel
- Exploitation de failles (RCE, SQLi, XSS, LFI, authentification)
- Analyse des mécanismes d'authentification et de session
- Élévation de privilèges et accès non autorisés
- Rédaction d'un rapport d'audit détaillé avec preuves
- Évaluation des risques via scoring CVSS
- Proposition de mesures de remédiation
🔧 Outils utilisés :


🐞 Vulnérabilités identifiées :
- Remote Code Execution (RCE) critique via désérialisation PHP
- Logique métier : Fraude financière et bypass de taux de prêt via Parameter Tampering
- Exposition de credentials BDD en clair via Local File Inclusion (LFI)
- Contournement d'authentification (JWT 'none' alg & manipulation LocalStorage)
- Faiblesses d'infrastructure : Container Docker permissions 777 et clés hardcodées
- Injections classiques : SQL Injection et Cross-Site Scripting (XSS) stockée
🧭 Méthodologie : Audit en boîte noire basé sur l'OWASP Top 10 : reconnaissance, scan, exploitation, post-exploitation, reporting.
💥 Impact sécurité : Risque de compromission de comptes, accès non autorisé aux données bancaires et élévation de privilèges.
⚖️ Cadre légal & éthique : Projet réalisé dans un cadre pédagogique légal, respect du RGPD, aucune donnée réelle exploitée.
🎓 Ce que j'ai appris : Méthodologie de pentest, exploitation de failles web, reporting professionnel, analyse des risques.
📈 Résultat : Rapport remis avec preuve de concept (PoC) pour 24 vulnérabilités identifiées avec plusieurs vulnérabilités critiques, et avec recommandations de sécurité.

📡 Projet NIDS 🛡️
Création d'un système de détection d'intrusion réseau pour analyser le trafic et détecter des activités suspectes.
👨💻 Rôle : Développeur python
⏳ Durée : 1 mois - 3 personnes
🖥️ Environnement : Développement en local 🏠
✅ Tâches :
- Mise en place de l'environnement Python et installation de Scapy
- Développement des modules de capture et d'analyse des paquets réseau
- Création du client CLI interactif et du menu de détections
- Gestion multi-threads des détections et des alertes
- Écriture des logs d'alertes (timestamp, type d'attaque)
⚙️ Technologies utilisées :
🔧 Outils utilisés :
🧠 Fonctionnalités clés :
- Capture des paquets réseau en temps réel via Scapy
- Détection SYN Scan (port scanning)
- Détection DoS simple
- Détection brute-force SSH
- Menu CLI pour activer/désactiver chaque détection
- Journalisation automatique des alertes dans des fichiers quotidiens
🔮 Perspectives : Ajout d'une interface graphique, intégration avec SIEM, enrichissement des signatures d'attaques
⚖️ Cadre légal & éthique : Projet réalisé en environnement isolé et à but pédagogique, respect du Code pénal 323-1 et du RGPD.
📈 Résultat : Prototype fonctionnel de NIDS en Python capable d'identifier des scans et attaques simples, avec alertes et logs.

🛰️ Projet SOC SL1PCONNECT
Mise en place d'une infrastructure complète représentant l'entreprise (Active Directory, postes Windows, pare-feu pfSense, plateforme applicative, segmentation DMZ / LAN) puis déploiement d'un SOC open source (Wazuh, Suricata, TheHive, Cortex, MISP). Détection en temps réel de 6 attaques (SQLi, BOLA, bruteforce AD/SSH) et couverture ISO 27001.
👨💻 Rôle : Attaquant (test des remontées d'alerte), Architecte de l'infrastructure & Développement du SOC
⏳ Durée : 1 mois - 5 personnes
🏢 Contexte : SL1PCONNECT est une PME fictive (santé connectée, données de l'art. 9 RGPD, hébergement HDS) qui prépare une levée de fonds conditionnée à une mise en conformité ISO 27001. Son SI s'est construit sans gouvernance de sécurité : pas de SIEM, logs non centralisés, conteneurs en root, RSSI absent. Objectif : rendre les attaques visibles et exploitables en déployant un SOC sur l'infrastructure existante.
🖥️ Environnement : VMware (segmentation par segments LAN dédiés : DMZ, LAN), Active Directory (socserver.int) + postes Windows 11, pare-feu pfSense, plateforme applicative vulnérable conteneurisée (Docker), SOC open source (Wazuh, Suricata, TheHive, Cortex, MISP), machine d'attaque Kali Linux.
✅ Tâches :
- Conception de l'architecture du POC en 3 zones segmentées par pfSense (DMZ OVH exposée, LAN du siège, zone de défense SOC) et établissement du plan d'adressage.
- Montage de l'infrastructure représentant l'entreprise : contrôleur de domaine Active Directory (OU, utilisateurs, groupes globaux, GPO, stratégie d'audit avancée + Sysmon), poste Windows 11 joint au domaine.
- Reconstitution de la plateforme applicative vulnérable via une stack Docker (reverse proxy + WAF ModSecurity, API back-office, frontend, Grafana, base PostgreSQL de données de santé).
- Configuration du pare-feu pfSense : NAT HTTP/HTTPS, routage inter-zones, blocage des flux vers le LAN pour limiter le mouvement latéral, remontée des logs en syslog.
- Déploiement du SOC en un seul docker-compose : Wazuh (Manager, Indexer, Dashboard), Suricata (IDS réseau), TheHive, Cortex et MISP, avec certificats TLS internes.
- Intégration des règles SOCFortress (Suricata, ModSecurity, MISP, Pentest-Tools) et écriture de règles custom Wazuh/Suricata adaptées aux scénarios SL1PCONNECT.
- Construction de 9 tableaux de bord Wazuh (vue générale, attaques web, connexion formulaire, Windows Server, sshd, surveillance Docker, Suricata, conformité ISO 27001).
- Rôle d'attaquant : rejeu de 6 attaques depuis Kali pour tester et valider les remontées d'alerte de bout en bout (détection → corrélation → alerte).
- Mise en place de la chaîne de traitement d'incident : alerte Wazuh → case TheHive → analyse d'IOC Cortex (AbuseIPDB, Shodan) → threat intel MISP, cadrée par un processus, une matrice RACI et des SLA.
- Alimentation des indicateurs de conformité ISO 27001 (A.5.26, A.8.15, A.8.16) et identification des incidents critiques susceptibles d'entraîner une notification CNIL.
⚙️ Technologies utilisées :


🔧 Outils utilisés :


🐞 Vulnérabilités exposées volontairement :
- Injection SQL sur l'application back-office (accès total à la base de données de santé).
- Identifiants par défaut (admin/admin) sur Grafana en production.
- API REST sans authentification (Broken Object Level Authorization / BOLA).
- Conteneurs Docker exécutés en root, sans segmentation entre services.
- Secrets en clair (tokens, mots de passe BDD) dans docker-compose.yml.
- Absence de SIEM : aucune détection temps réel, incidents non corrélés.
🧠 Fonctionnalités clés :
- Collecte centralisée multi-sources : Suricata (eve.json), logs des conteneurs Docker, journaux Windows/Sysmon, logs pfSense.
- Corrélation et alerting temps réel par le Wazuh Manager (règles SOCFortress + règles custom).
- Visualisation via 9 dashboards et notification d'alerte (ex. Slack).
- Gestion d'incident outillée : TheHive (cases, observables) + Cortex (AbuseIPDB, Shodan) + MISP (threat intel).
- Production automatique d'indicateurs de conformité ISO 27001 et repérage des incidents à notification CNIL.
🎯 Attaques rejouées et détectées :
- Injection SQL (OWASP A03) sur BRIEF - détectée via Suricata + règle Wazuh niveau 13.
- Bruteforce de formulaire (OWASP A07) - règle « Attaque Brute-Force détectée » niveau 12.
- API Broken Access / BOLA (OWASP API1) - règle « Énumération massive d'API » niveau 12.
- Bruteforce SSH sur service exposé - 14 événements, 1 IP source, règle sshd 5712.
- Connexion Grafana avec compte par défaut (OWASP A05) - parsing de grafana.log, niveau 12.
- Bruteforce Active Directory via PowerShell - règle « brute force domaine » niveau 14.
📋 Conformité ISO 27001 : Le SOC alimente directement plusieurs mesures de l'annexe A : A.5.26 (réponse aux incidents), A.8.15 (journalisation, lacune comblée) et A.8.16 (surveillance des activités), et isole les incidents critiques susceptibles d'entraîner une notification CNIL (données de santé).
🎓 Ce que j'ai appris : Architecture et segmentation d'un SI réaliste, déploiement et intégration d'une stack SOC open source, écriture de règles de détection, démarche d'attaquant pour valider la couverture de détection, et lien entre détection technique et conformité ISO 27001 / RGPD.
🔮 Perspectives : Sécuriser la partie industrielle OT/SCADA, automatiser la détection et la réponse (SOAR), renforcer la résilience du SIEM, enrichir les règles d'alerte et fiabiliser la remontée des logs pfSense.
📈 Résultat : POC fonctionnel : infrastructure exposée et domaine interne sous supervision, 6 attaques toutes détectées et corrélées, chaîne de traitement d'incident complète et indicateurs de conformité ISO 27001 produits automatiquement.

🏰 Projet Audit & Sécurisation Active Directory
Déploiement d'un domaine Windows Server de A à Z, puis audit offensif complet (BloodHound, Mimikatz, LLMNR, DCSync, MitM RDP) et remédiation mesurée avec PingCastle.
👨💻 Rôle : Administrateur & Auditeur (Blue Team / Red Team)
⏳ Durée : 1 mois - projet individuel
🏢 Contexte : serval.int est un domaine Windows Server représentatif d'une PME, déployé de A à Z. L'objectif est de couvrir tout le cycle de vie : mise en place initiale (contrôleur de domaine, AGDLP, partages NTFS, GPO), puis audit offensif des vulnérabilités et enfin remédiation, afin de mesurer concrètement l'efficacité des mécanismes de protection natifs Microsoft.
🖥️ Environnement : VMware, contrôleur de domaine Windows Server (serval.int) + poste Windows 11 joint au domaine, machine d'attaque Kali Linux.
✅ Tâches :
- Installation et promotion d'un contrôleur de domaine (AD DS + DNS) et création de la forêt serval.int.
- Structuration du domaine en OU et application de la méthode AGDLP (comptes → groupes globaux → domain local → permissions NTFS).
- Mise en place des partages NTFS segmentés selon la matrice des droits métier (rupture d'héritage, nettoyage des permissions trop larges).
- Déploiement de GPO centralisées : lecteurs réseau, politique de mot de passe, autorisation RDP, déploiement d'applications (MSI) et profils itinérants.
- Audit de mots de passe : extraction des secrets Windows (SAM, LSA, LSASS, dump hors-ligne) avec Mimikatz puis cassage NTLM avec Hashcat.
- Mise en place des protections d'identifiants natives : PSO, LAPS, LSASS PPL et Credential Guard, puis comparaison de leur efficacité.
- Protection contre les ransomwares avec le rôle FSRM (quotas restrictifs + File Screening actif sur les extensions malveillantes).
- Cartographie du domaine avec BloodHound (collecte bloodhound-python) et recherche des chemins d'attaque vers Domain Admins.
- Exploitation de plusieurs vecteurs d'attaque : DCSync, LLMNR/NetBIOS (Responder), IPv6 (mitm6 + ntlmrelayx) et MitM RDP (Seth).
- Audit global de sécurité avec PingCastle, puis remédiation priorisée par impact sur le score.
⚙️ Technologies utilisées :


🔧 Outils utilisés :
🐞 Vulnérabilités exposées volontairement :
- Secrets Windows lisibles en mémoire (LSASS) et dans la base SAM avec un simple accès administrateur local.
- Mots de passe faibles cassés en moins d'une minute par attaque dictionnaire (Hashcat).
- Protocoles de résolution de noms LLMNR / NetBIOS / mDNS exploitables pour capturer des authentifications NTLM.
- IPv6 activé par défaut et sans supervision, détourné pour un relais NTLM vers LDAP.
- RDP sans NLA vulnérable à une interception Man-in-the-Middle (downgrade + faux certificat).
- Délégation de droits excessive (GenericAll sur la racine du domaine) ouvrant un chemin vers une compromission totale.
🎯 Attaques rejouées et détectées :
- Vol d'identifiants avec Mimikatz (SAM, secrets LSA, LSASS, dump hors-ligne).
- Cassage de hash NTLM avec Hashcat (attaque par dictionnaire rockyou).
- Empoisonnement LLMNR / NetBIOS avec Responder et capture d'un hash NetNTLMv2.
- Attaque DCSync exploitant une délégation abusive pour récupérer le hash de l'Administrateur du domaine.
- Abus de l'autoconfiguration IPv6 avec mitm6 + ntlmrelayx (relais NTLM et dump de l'annuaire AD).
- Man-in-the-Middle sur RDP avec Seth (ARP spoofing, downgrade de la connexion et interception des identifiants).
🛡️ Remédiations :
- Protection des identifiants : PSO, LAPS, LSASS PPL et Credential Guard.
- Durcissement via GPO : politique de mot de passe, NTLMv2 forcé, désactivation du spouleur sur les DC, politique d'audit avancée, réactivation de NLA.
- Réduction des privilèges : MachineAccountQuota à 0, flag « sensitive and cannot be delegated », nettoyage du groupe Schema Admins.
- Activation de la corbeille AD et correction du compte Administrator (expiration du mot de passe, subnet manquant déclaré).
- Chiffrement BitLocker des postes avec sauvegarde des clés de récupération dans Active Directory.
- Sauvegarde System State du contrôleur de domaine (Active Directory, GPO, secrets) comme dernière ligne de défense.
🎓 Ce que j'ai appris : Relier concrètement l'attaque et la défense : comprendre comment une vulnérabilité est exploitée rend la remédiation bien plus pertinente. J'ai approfondi le fonctionnement interne d'Active Directory (Kerberos, NTLM, délégations, réplication), les protections natives Microsoft et leurs limites, ainsi que la démarche d'audit avec PingCastle.
📈 Résultat : Score de risque global PingCastle réduit de 60/100 à 10/100 après remédiation. Chaque correction ciblait une vulnérabilité démontrée en amont (vol de hash, empoisonnement de résolution de noms, DCSync, MitM RDP, ransomware), permettant de mesurer l'efficacité réelle de chaque protection mise en place.

🔐 Projet Audit Cryptographique (Cloudbox)
Audit de sécurité cryptographique d'une application de stockage cloud en Python. Analyse du code source, identification de vulnérabilités critiques (chiffrement, TLS) et développement de scripts d'exploitation (PoC).
👨💻 Rôle : Auditeur Cryptographique & Pentester (Focus: Stockage & Transport TLS)
⏳ Durée : 1 mois - 3 personnes
🖥️ Environnement : Python (FastAPI, PyCryptodome), SQLite, Cryptographie (AES-GCM, ECDSA), OpenSSL, Analyse de code.
✅ Tâches :
- Audit de l'implémentation du chiffrement symétrique AES-GCM et découverte de l'absence de vérification d'intégrité lors du déchiffrement.
- Analyse du mécanisme de dérivation de clés (HKDF) révélant l'utilisation de données prévisibles (timestamp client) et un générateur pseudo-aléatoire faible.
- Audit de la couche de transport TLS/SSL identifiant une configuration serveur permissive (pas de Perfect Forward Secrecy) et la désactivation de la vérification des certificats côté client.
- Développement de scripts d'exploitation (PoC) en Python pour corrompre les données en base de données et réaliser une attaque Man-in-the-Middle (MITM).
- Rédaction d'un rapport d'audit détaillé incluant l'impact des vulnérabilités et la proposition de remédiations techniques (correctifs de code).
⚙️ Technologies utilisées :

🔧 Outils utilisés :

🐞 Vulnérabilités identifiées :
- Contournement de l'intégrité AES-GCM permettant la modification silencieuse de fichiers chiffrés en base de données.
- Dérivation de clés faibles (entropie insuffisante, sel statique) facilitant les attaques par force brute ou tables arc-en-ciel.
- Attaque Man-in-the-Middle (MITM) critique due à des certificats auto-signés obsolètes (SHA-1) et à l'absence de validation SSL (verify=False), permettant le vol d'identifiants.
🎓 Ce que j'ai appris : Analyse approfondie de primitives cryptographiques (AES-GCM, HKDF), compréhension des risques liés à une mauvaise implémentation de TLS, et développement d'exploits démontrant l'impact réel de failles de configuration.
📈 Résultat : Mise en évidence de vulnérabilités critiques cassant la confidentialité et l'intégrité de l'application. Preuves de concept (PoC) fonctionnelles validées et recommandations de sécurisation appliquées.

🛡️ Projet Audit Sécurité DevSecOps CI/CD (Métamorph)
Audit de sécurité approfondi en boîte blanche d'une chaîne d'intégration et de déploiement continus (CI/CD) GitLab et de conteneurs Docker pour le projet Métamorph, basé sur l'OWASP Top 10 CI/CD Security Risks.
👨💻 Rôle : Auditeur DevSecOps / Sécurité CI/CD
⏳ Durée : 7 jours - 2 personnes
🖥️ Environnement : GitLab CI/CD, Docker, Python (FastAPI), Shell Scripting, SAST, Analyse de configuration.
✅ Tâches :
- Cartographie de l'architecture du pipeline et des flux de déploiement.
- Analyse statique (SAST manuel) des configurations critiques (.gitlab-ci.yml, Dockerfile).
- Analyse forensique de l'historique Git pour la détection d'exposition de secrets.
- Analyse des dépendances (SCA) et revue dynamique des logs d'exécution CI/CD.
- Exploitation de vulnérabilités (Preuve de Concept - PoC) dans l'environnement de build.
- Rédaction d'un rapport d'audit détaillé avec scoring CVSS v3.1 contextuel et plan de remédiation.
⚙️ Technologies utilisées :

🐞 Vulnérabilités identifiées :
- RCE (Remote Code Execution) critique (CVSS 9.9) via Poisoned Pipeline (inclusion dynamique de scripts non validés).
- Fuite de secrets critiques (mot de passe BDD en clair) exposés indéfiniment dans les logs CI/CD.
- Élévation de privilèges (Container Breakout) due à l'utilisation de Docker-in-Docker (dind) en mode privilégié.
- Exécution de conteneurs en tant que 'root', violant le principe du moindre privilège.
- Fausses barrières de sécurité : les scans de vulnérabilités (safety) ne bloquaient pas le pipeline (allow_failure: true).
- Dépendances non épinglées (unpinned) exposant la plateforme aux attaques de la Supply Chain.
- Absence de contrôle des flux de travail (push direct sur la branche main autorisé).
🎓 Ce que j'ai appris : Application rigoureuse de l'OWASP Top 10 CI/CD, méthodologie d'audit sur des pipelines automatisés, durcissement de la configuration Docker (rootless, dind) et sécurisation de la Supply Chain logicielle.
📈 Résultat : Mise en évidence d'un niveau de risque global CRITIQUE justifiant l'arrêt des mises en production. Fourniture d'un plan de remédiation priorisé (PO à P2) pour restaurer l'intégrité de l'usine logicielle.

🖧 Projet Infrastructure Web Ticketing 🎟️
Mise en œuvre d'une infrastructure sécurisée pour un système de ticketing avec Flask.
Utilisation de Nginx comme reverse proxy pour la répartition de charge et la sécurité via TLS.
Des serveurs (DNS, Nginx) et bases de données redondants assurent la haute disponibilité avec load balancing.
Un WAF protège contre les attaques par injection.
👨💻 Rôle : Administrateur Système, DevOps & Développeur Full-Stack
⏳ Durée : 1 mois - 3 personnes
🖥️ Environnement : Développement interface Ticketing en local 🏠, Déploiement de l'app sur VM 🧱, Création de l'infrastructure sur VM 🌐
✅ Tâches :
- Conception de l'infrastructure
- Déploiement de l'application Flask + Gunicorn sur VM dédiée
- Installation et configuration de MariaDB avec réplication master/slave
- Mise en place de HAProxy pour load balancing des BDD
- Reverse proxy Nginx avec certificats auto-signés CFSSL
- Configuration du WAF ModSecurity avec OWASP CRS
- Création d'une infrastructure DNS redondante avec BIND9
- Tests de sécurité (injections, XSS) et durcissement de l'infra
⚙️ Technologies utilisées :


🔧 Outils utilisés :
🔐 Sécurité : Mise en place d'un WAF avec ModSecurity et OWASP CRS, certificats TLS générés avec CFSSL, durcissement NGINX, tests XSS/SQLi validés.
📦 Résilience : Base de données répliquée avec MariaDB Master/Slave + HAProxy, double NGINX en proxy inversé, DNS primaire/secondaire en BIND9, Load Balancing intégré.
📎 Code : Dépôt GitHub du projet
🔮 Perspectives : Surveillance réseau, migration vers Docker.
📈 Résultat : Infrastructure déployée avec succès, testée en environnement virtuel local. Tests de charge et sécurité validés.

🔗 Projet Réseau
Conception d'une architecture réseau d'entreprise haute disponibilité avec redondance, segmentation (VLAN), routage dynamique (OSPF), HSRP, VPN site-to-site et DMZ, en intégrant l'étude des points de défaillance pour assurer la résilience du réseau.
👨💻 Rôle : Architecte Réseau - Conception logique & physique
⏳ Durée : 1 mois - 3 personnes
🖥️ Environnement : Étude de cas OTERIA Steel Inc, schémas réseau, documentation technique, conception campus WAN/LAN, présentations
✅ Tâches :
- Analyse complète de l'infrastructure existante (SPOF, absence de segmentation, lenteur WAN)
- Conception d'une architecture en couches (Core / Distribution / Access)
- Choix des équipements Cisco (Catalyst 9200/9500, routeurs, firewalls) adaptés à chaque couche
- Dimensionnement de l'infrastructure physique (switchs L2/L3, châssis fibre 1 To/s, câblage RJ45/fibre)
- Segmentation réseau par étage et bâtiment avec VLANs et filtrage inter-VLAN via ACL
- Déploiement du routage dynamique OSPF avec résilience via Spanning Tree et HSRP
- Détermination des Root Bridges STP par bâtiment et désactivation des ports redondants (blocking)
- Création d'un plan d'adressage IP en /24 par étage, documenté et scalable
- Conception WAN avec MPLS pour la liaison des sites distants et tunnel VPN IPSec en secours
- Ajout d'une DMZ avec services web, mail, e-commerce et sécurisation des flux via firewall
- Application des bonnes pratiques Cisco en entreprise : ACL, HSRP, STP, trunk VLANs, modularité
🔧 Outils utilisés :
🧠 Fonctionnalités clés :
- Architecture hiérarchique L2/L3 : Access / Distribution / Core
- Redondance complète (fibre, HSRP, STP)
- Routage dynamique avec OSPF
- VLAN par étage avec filtrage ACL inter-VLAN
- Trunks et ports configurés selon la hiérarchie
- Connexion sécurisée des sites distants : MPLS + tunnel VPN site-to-site en secours
🔐 Sécurité intégrée : DMZ, VPN IPSec, firewall, segmentation réseau, protection contre les SPOF, ACL inter-VLAN, Root Bridge dédié par bâtiment.
📈 Résultat : Infrastructure complète, scalable, sécurisée et documentée, répondant aux normes professionnelles. Le design final assure résilience, performances et évolutivité à long terme.

📦 Projet Architecture Virtualisation
Déploiement en production d'une architecture sécurisée conteneurisée (Docker) pour services de paiement, intégrant Portainer, un WAF avec reverse proxy, Wazuh pour le monitoring et une PKI. Isolation réseau, segmentation, supervision et conformité RGPD/PCI-DSS assurées.
👨💻 Rôle : Déployeur DevOps - Sécurité & Mise en production
⏳ Durée : 3 jours - 2 personnes
🖥️ Environnement : Infrastructure virtuelle (VMware), conteneurisation Docker, supervision réseau, hébergement sur serveur Linux (Debian), production sécurisée
✅ Tâches :
- Analyse et adaptation du
docker-composefourni par les développeurs - Déploiement des microservices (API, notification, interface web) en containers isolés
- Séparation des services sensibles (paiement) sur VM dédiée - conformité PCI-DSS
- Installation et configuration de Portainer pour gestion centralisée des containers
- Mise en place d'un WAF (ModSecurity) avec reverse proxy Nginx
- Déploiement de Wazuh (agent + serveur) pour supervision en temps réel
- Implémentation d'une PKI avec certificats pour chiffrement TLS
- Configuration du firewall (UFW), réseau Docker personnalisé (bridge isolé)
- Rédaction d'une documentation technique complète pour production et maintenance
⚙️ Technologies utilisées :
🔧 Outils utilisés :
🔐 Sécurité & conformité : Isolation des données sensibles (PCI-DSS), segmentation réseau Docker, chiffrement TLS, WAF, supervision Wazuh, traçabilité des accès, conformité RGPD
📈 Résultat : Mise en production réussie d'une architecture conteneurisée sécurisée, maintenable, supervisée, avec un haut niveau de traçabilité et de conformité légale. L'environnement est prêt à accueillir de nouvelles évolutions.

🌐 Projet DNS
Configuration d'un serveur Apache et Nginx sur des machines virtuelles en intégrant un service DNS pour héberger des sites Web.
👨💻 Rôle :
⏳ Durée :
🖥️ Environnement :
✅ Tâches :
⚙️ Technologies utilisées :
🔧 Outils utilisés :
📈 Résultat :

🎛️ Projet Arduino Badgeuse
Création d'un système de contrôle d'accès basé sur Arduino, permettant de gérer l'accès à un bâtiment via des badges RFID.
👨💻 Rôle :
⏳ Durée :
🖥️ Environnement :
✅ Tâches :
⚙️ Technologies utilisées :
🔧 Outils utilisés :
📈 Résultat :

🔍 Projet Objdump
Développement d'une application en C imitant objdump pour analyser les exécutables ELF et comprendre leur structure interne des binaires, des formats ELF, et des concepts bas-niveau.
👨💻 Rôle :
⏳ Durée :
🖥️ Environnement :
✅ Tâches :
⚙️ Technologies utilisées :
🔧 Outils utilisés :
📈 Résultat :

➕ Projet SimFast ➗
Création d'un site web éducatif auto-hébergé sur Raspberry Pi avec modules interactifs : probabilités, chiffrement RC4, conversion d'unités et algorithmes simples.
👨💻 Rôle : Chef de projet, Développeur Fullstack, Développeur python, Intégrateur système
⏳ Durée : 4 mois - 4 personnes
🖥️ Environnement : Raspberry Pi 4 (Raspbian OS), Apache2, site en réseau local, hébergement maison
✅ Tâches :
- Conception et développement d'un site web éducatif (maths, crypto, logique)
- Création de modules de calcul interactifs (probabilité, RC4, conversions, etc.) accessibles uniquement aux utilisateurs inscrits
- Implémentation de 3 rôles utilisateurs : visiteur (lecture seule), utilisateur (accès aux modules), gestionnaire (administration)
- Journalisation des connexions échouées avec horodatage, IP, login tenté
- Stockage des historiques d'utilisation des modules pour chaque utilisateur
- Formulaire d'inscription avec CAPTCHA simple (addition aléatoire) pour sécurisation
- Protection contre les injections SQL (requêtes préparées en PHP/PDO)
- Déploiement local via Apache sur Raspberry Pi (auto-hébergement)
- Configuration réseau et port forwarding local pour accès au site
- Gestion de fichiers statiques et dynamiques en HTML/CSS/JS + PHP
- Tests fonctionnels sur navigateur embarqué (Chromium) et autres périphériques
⚙️ Technologies utilisées :


🔧 Outils utilisés :


🔐 Sécurité & gestion :
- Création d'un système de rôles utilisateurs avec accès restreint selon le type (visiteur/utilisateur/gestionnaire)
- Back-office pour le gestionnaire avec : suppression d'utilisateurs, consultation des modules utilisés et statistiques
- Log des connexions échouées avec IP, date, login et mot de passe tenté (crypté)
📈 Résultat : Plateforme web éducative fonctionnelle, responsive, sécurisée, et modulaire, accessible via Raspberry Pi en réseau local. Interface claire, outils de simulation efficaces, système de gestion robuste.

🧠 Projet Neuro Reconnaissance
Développement d'un réseau neuronal pour la classification d'images.
Entraînement du modèle avec des algorithmes mathématiques et un jeu de données.
👨💻 Rôle :
⏳ Durée :
🖥️ Environnement :
✅ Tâches :
⚙️ Technologies utilisées :
🔧 Outils utilisés :
📈 Résultat :

🌪️ Projet Ouragan (Attaque TEMPEST)
Étude et prototypage d'une attaque TEMPEST modernisée : capter le rayonnement d'un écran (HDMI), reconstruire l'image par Machine Learning (U-Net) et en extraire le texte par OCR.
👨💻 Rôle : Développeur ML (reconstruction d'image & OCR)
⏳ Durée : 6 mois - 4 personnes
🖥️ Environnement : Développement du modèle ML en local 🏠, Captation RF sur banc de test isolé (SDR + antenne) 📡, Entraînement du réseau de neurones (U-Net) 🧠
✅ Tâches :
- Benchmark des approches de restauration d'image et d'OCR pour retenir la solution la plus adaptée à nos contraintes de ressources
- Développement d'un générateur de jeux de données synthétiques (paires image propre / image dégradée par un bruit TEMPEST simulé)
- Conception et entraînement d'un U-Net (~31 M de paramètres) en PyTorch pour débruiter et reconstruire les captures
- Choix d'une fonction de perte orientée lisibilité (L1 + gradient Sobel) pour aligner le modèle sur l'objectif OCR
- Intégration d'un module OCR (EasyOCR) pour extraire le texte des images reconstruites
- Réalisation des tests unitaires et d'intégration de la chaîne (mesure du taux de réussite par niveau de bruit)
⚙️ Technologies utilisées :

🔧 Outils utilisés :


🧠 Fonctionnalités clés :
- Chaîne complète de bout en bout : signal radio → image → texte exploitable
- Générateur maison de contenus réalistes (terminal, login, mail, code, document) avec augmentation en ligne
- Reconstruction d'image par deep learning (skip connections, apprentissage résiduel)
- Extraction automatique de données sensibles (mots de passe, e-mails, messages)
- Entraînement optimisé (Adam + cosine LR, mixed precision AMP, sélection sur SSIM, early stopping)
🏗️ Architecture logicielle : Pipeline modulaire et reproductible : génération de données → entraînement U-Net → inférence → OCR.
🔮 Perspectives : Fine-tuning sur de vraies captures (simulateur GNU Radio / deep-tempest), ajout d'une métrique de taux d'erreur caractère (CER) et rédaction d'un guide de contre-mesures pour les PME.
🧪 Tests & Validation : Tests unitaires de l'OCR par niveau de bruit (jusqu'à ~96 % sur du texte alphabétique) et tests d'intégration de la chaîne atteignant ~77 % de précision de reconnaissance.
⚖️ Cadre légal & éthique : Projet mené en environnement isolé et contrôlé, sur du matériel personnel et des contenus fictifs, sans aucune donnée personnelle réelle (RGPD, IGI 1300, II 300 ANSSI, référentiels OTAN SDIP-27/3).
🎓 Ce que j'ai appris : Deep learning appliqué à des entrées fortement bruitées, lien entre signaux matériels et modèle ML, traitement du signal, et rigueur de la reproductibilité scientifique.
📈 Résultat : Preuve de concept fonctionnelle confirmant la menace : reconstruction lisible (PSNR ~23,4 dB, SSIM 0,67) et lecture du texte de bout en bout, malgré un HackRF défectueux ayant imposé le recours à un dataset synthétique.